

ในทุก ๆ ปี พนักงานต้องเข้าอบรมหลักสูตรบังคับขององค์กร เรียนให้ครบ ทำแบบทดสอบให้ผ่าน กดยืนยันว่าเข้าใจ แล้วรออบรมใหม่ในปีหน้า ฝ่าย L&D มีตัวเลขรายงานครบทุกอย่าง ทั้งจำนวนผู้เข้าอบรม อัตราการเรียนจบ และคะแนนหลังเรียน แต่มีตัวเลขหนึ่งที่เราอาจไม่ค่อยได้เห็น
หลังจากอบรมจบแล้ว พนักงานเปลี่ยนพฤติกรรมไปจริงๆ แค่ไหน?
งานวิจัยจาก UC San Diego อาจทำให้เราต้องกลับมาคิดเรื่องนี้กันใหม่
นักวิจัยทดลองกับพนักงาน UC San Diego Health กว่า 19,500 คน เป็นเวลา 8 เดือน โดยส่งอีเมลฟิชชิ่งจำลอง 10 แคมเปญ เพื่อทดสอบว่าการอบรมความปลอดภัยไซเบอร์ช่วยป้องกันพนักงานจากอีเมลหลอกลวงได้จริงหรือไม่ โดยทีมวิจัยศึกษาการอบรม 2 รูปแบบ
รูปแบบแรก คือการอบรมประจำปีที่องค์กรกำหนดให้พนักงานทุกคนต้องเรียน
รูปแบบที่สอง คือการอบรมที่ปรากฏขึ้นทันที เมื่อพนักงานเผลอคลิกลิงก์ในอีเมลฟิชชิ่งจำลอง
ผลที่ออกมาอาจไม่ใช่สิ่งที่หลายองค์กรอยากได้ยิน
การอบรมประจำปีไม่พบความสัมพันธ์อย่างมีนัยสำคัญระหว่างการเพิ่งเรียนจบกับโอกาสตกเป็นเหยื่ออีเมลฟิชชิ่ง
ส่วนการอบรมที่แทรกเข้ามาทันทีหลังคลิก ช่วยลดโอกาสคลิกลิงก์ในการทดสอบได้เพียงประมาณ 2%
แล้วทำไมการอบรมจึงได้ผลน้อยขนาดนั้น?
นักวิจัยพบว่า 75% ของพนักงานใช้เวลาอยู่กับเนื้อหาการอบรมที่ปรากฏหลังคลิกไม่เกิน 1 นาที และประมาณ 1 ใน 3 ปิดหน้าอบรมทันทีโดยไม่อ่านเนื้อหาเลย
นั่นหมายความว่า แม้องค์กรจะจัดเนื้อหาไว้ให้เรียน แต่ไม่ได้แปลว่าพนักงานจะมีส่วนร่วมกับการเรียนรู้นั้นจริงๆ
ยิ่งไปกว่านั้น ในเดือนแรกมีพนักงานประมาณ 10% คลิกลิงก์ฟิชชิ่งจำลอง และเมื่อสิ้นสุดการทดลอง 8 เดือน พนักงานมากกว่าครึ่งเคยคลิกลิงก์อย่างน้อยหนึ่งครั้ง
ทว่ามีตัวเลขอีกชุดหนึ่งที่น่าสนใจไม่แพ้กัน
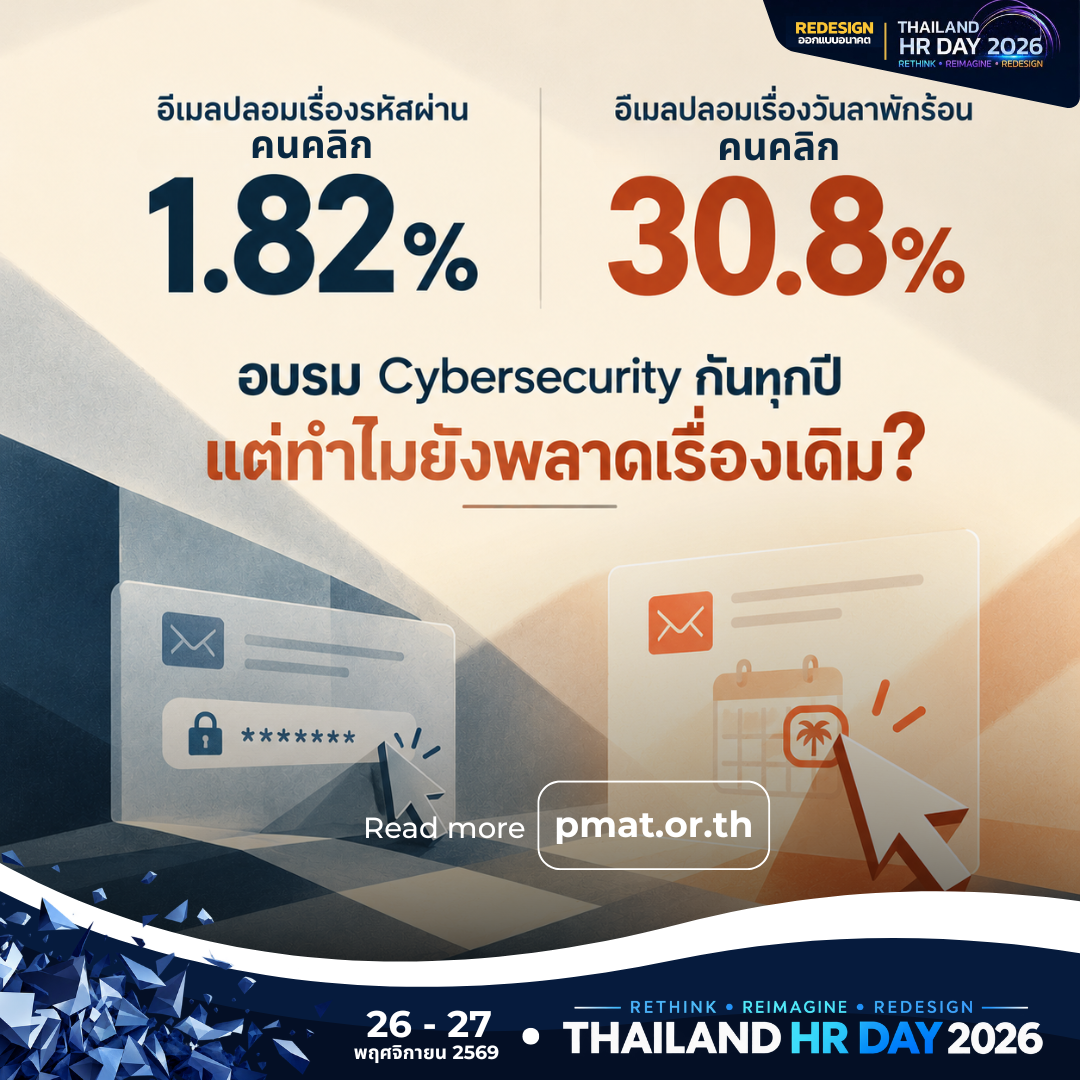
อีเมลปลอมที่ขอให้พนักงานอัปเดตรหัสผ่าน Outlook มีคนคลิกเพียง 1.82%
ขณะที่อีเมลปลอมที่อ้างว่ามีการเปลี่ยนแปลงนโยบายวันลาพักร้อนขององค์กร กลับมีคนคลิกถึง 30.8%
เรื่องวันลาทำให้คนคลิกมากกว่าเรื่องรหัสผ่านเกือบ 17 เท่า
ตัวเลขนี้ไม่ได้พิสูจน์ว่าพนักงานรู้เรื่องความปลอดภัยดีอยู่แล้ว หรือทุกคนคลิกเพราะสนใจวันลาเพียงอย่างเดียว แต่มันสะท้อนว่า บริบทและเนื้อหาของสถานการณ์มีผลต่อการตัดสินใจอย่างมาก ต่อให้เคยผ่านการอบรมมาแล้ว เมื่อเจอข้อความที่ดูเกี่ยวข้องกับชีวิตการทำงานของตัวเอง พนักงานก็ยังอาจตัดสินใจพลาดได้
นักวิจัยจึงเสนอว่า องค์กรไม่ควรฝากความปลอดภัยไว้กับการอบรมเพียงอย่างเดียว แต่ควรใช้มาตรการทางเทคนิคควบคู่กัน เช่น การยืนยันตัวตนสองปัจจัย และระบบจัดการรหัสผ่านที่ช่วยตรวจสอบโดเมนเว็บไซต์
แล้วเรื่องนี้เกี่ยวอะไรกับ L&D?
งานวิจัยไม่ได้บอกว่าการอบรมทุกหลักสูตรไม่มีประโยชน์ และไม่ได้ศึกษาหลักสูตรพัฒนาบุคลากรทุกประเภท แต่ผลการทดลองทำให้เกิดคำถามที่น่าสนใจว่า ถ้าเป้าหมายของการอบรมคือการเปลี่ยนพฤติกรรม ทำไมหลายองค์กรยังใช้การเข้าอบรมครบเป็นตัวชี้วัดหลักของความสำเร็จ?
เราอาจต้องเริ่มออกแบบการเรียนรู้จากพฤติกรรมที่อยากเห็น ไม่ใช่เริ่มจากจำนวนชั่วโมงที่ต้องเรียน และแทนที่จะถามเพียงว่า พนักงานเรียนจบกี่เปอร์เซ็นต์ อาจต้องติดตามด้วยว่า หลังเรียนจบแล้ว เขานำสิ่งที่เรียนไปใช้จริงหรือไม่ มีพฤติกรรมอะไรเปลี่ยนไป และการเปลี่ยนแปลงนั้นเกิดขึ้นต่อเนื่องแค่ไหน
แม้ว่างานวิจัยนี้ศึกษาเฉพาะการอบรมด้านความปลอดภัยไซเบอร์ในองค์กรสุขภาพของสหรัฐฯ ผลลัพธ์จึงไม่ควรถูกนำไปสรุปแทนการอบรมทุกประเภทหรือทุกบริบท แต่คำถามที่ทิ้งไว้ใช้ได้กับ L&D ทุกองค์กร
ปีนี้เรากำลังรายงานความสำเร็จของการอบรม หรือรายงานเพียงความสำเร็จของการจัดอบรม?
เพราะพนักงานที่กดเรียนจบแล้ว ไม่ได้แปลว่าเขาจะทำงานต่างไปจากเดิม สิ่งที่เราต้อง Redesign อาจไม่ใช่หลักสูตรใหม่อีกหนึ่งหลักสูตร แต่เป็นวิธีที่เรานิยามว่า การเรียนรู้ประสบความสำเร็จแล้วต่างหาก
Source:
UC San Diego Today — Cybersecurity Training Programs Don’t Prevent Employees From Falling for Phishing Scams (17 September 2025)
Ho, G. และคณะ (2025). Understanding the Efficacy of Phishing Training in Practice. 46th IEEE Symposium on Security and Privacy.